Conferencia
OWASP AppSec Days Uruguay 2025
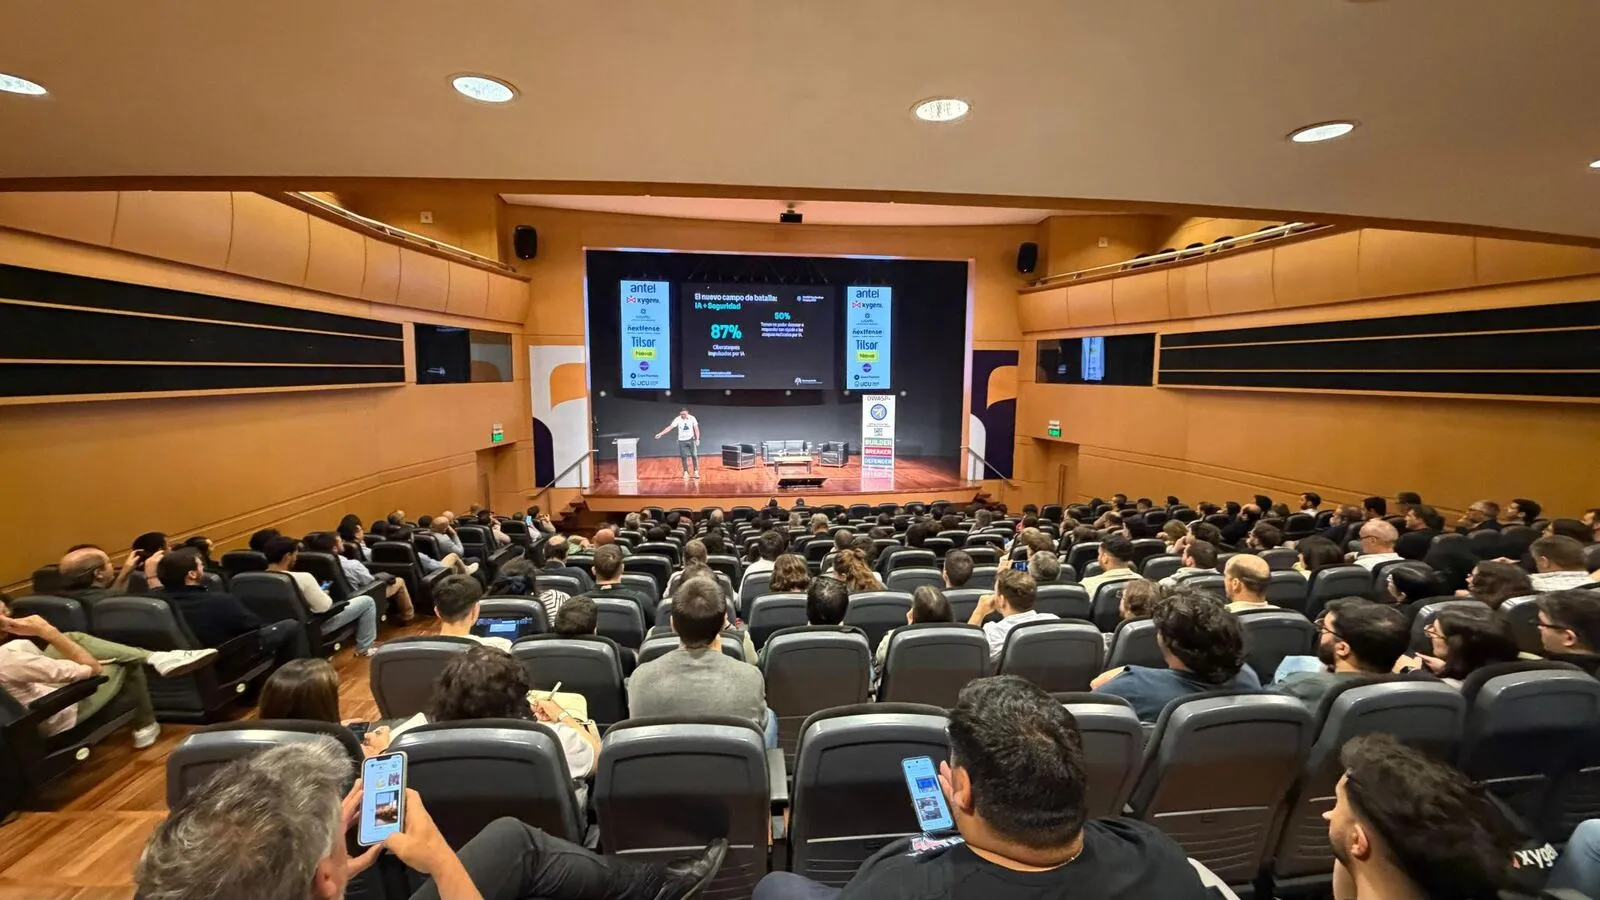
Dos días de seguridad de aplicaciones, con trainings el miércoles 19 y ocho charlas el jueves 20 de noviembre de 2025 en la Torre de ANTEL.
- Fecha
- Lugar
- Auditorio Mario Benedetti, Torre de las Telecomunicaciones de ANTELGuatemala 1075, Montevideo
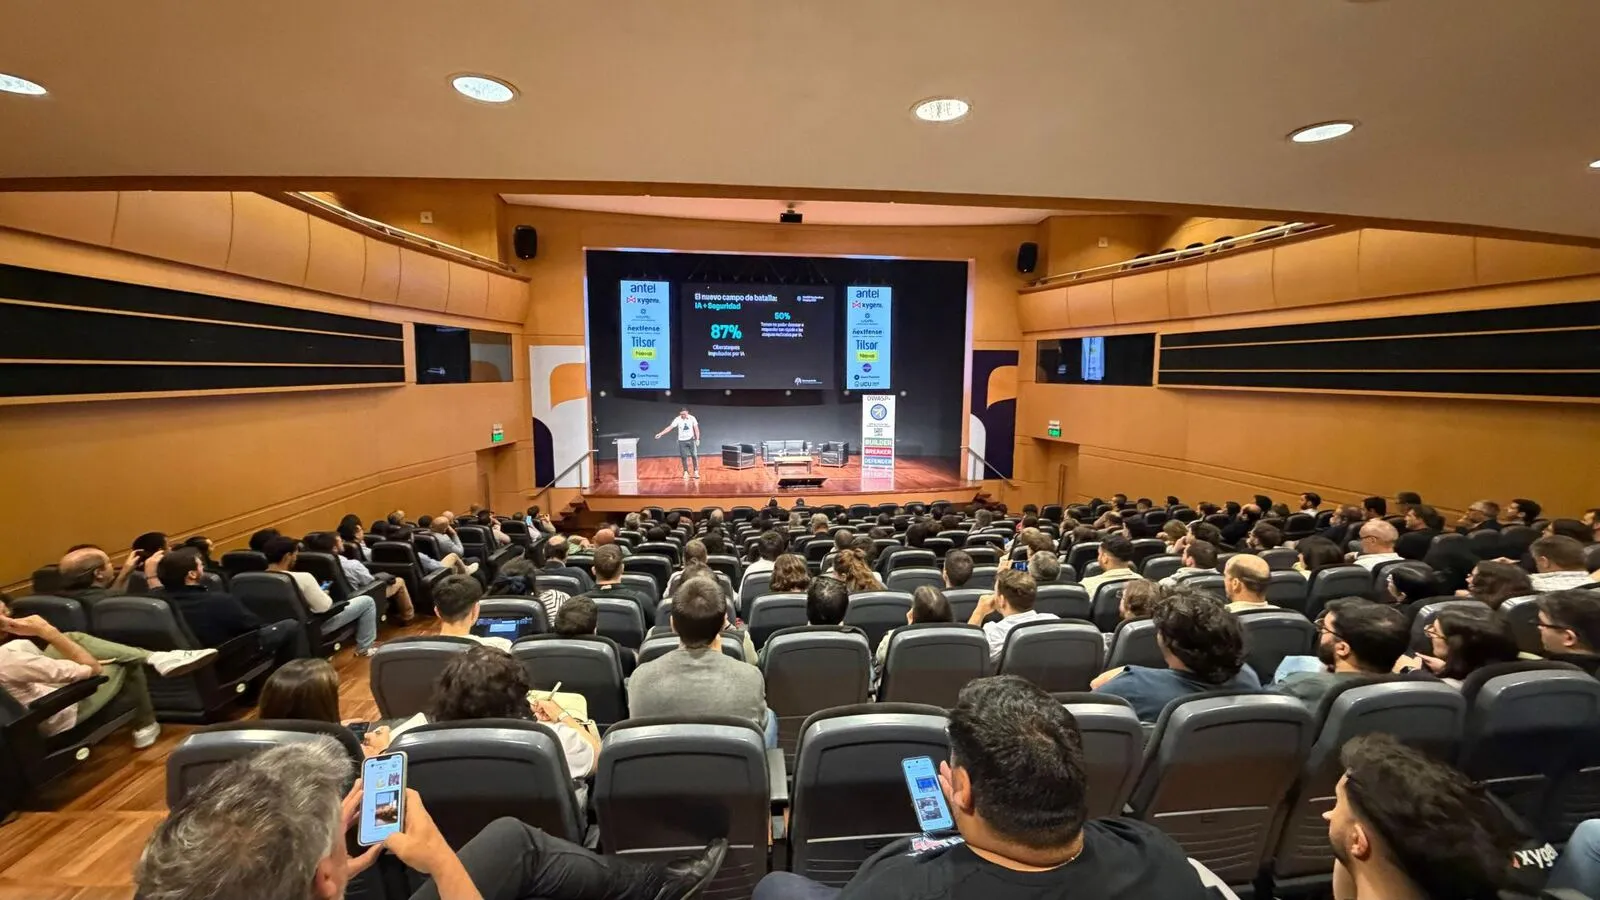
OWASP AppSec Days Uruguay 2025 se hizo el 19 y 20 de noviembre de 2025. El miércoles 19 hubo dos trainings en la Sala Dakar del WTC Free Zone (Torre 1, Luis Bonavita 1294). El jueves 20 fue el día de charlas, en el Auditorio Mario Benedetti de la Torre de ANTEL.
Programa
Charlas
Trainings · miércoles 19 de noviembre
- 09:00 - 13:00
Capacitador Experto en Ciberseguridad
Oradores: José Luis Zamora
Resumen
En un mundo donde los desarrolladores luchan por crear aplicaciones seguras y los equipos de seguridad implementan controles avanzados, a menudo olvidamos al eslabón más débil (y más importante): el usuario final. Esta sesión se centra en la necesidad crítica de incluir el asesoramiento, formación y concientización del cliente/usuario final como una capa esencial en la estrategia de seguridad de cualquier aplicación web.
A través de ejemplos reales, buenas prácticas y ejercicios participativos, aprenderás a diseñar estrategias y mensajes efectivos para que el usuario final comprenda cómo usar la aplicación de manera segura, reduciendo riesgos como phishing, mal uso de contraseñas, configuración errónea de perfiles, y exposición innecesaria de datos.
- 09:00 - 17:00
OWASP SAMM in Practice (English)
Oradores: Aram HovsepyanNariman Aga-Tagiyev
Resumen
La seguridad de las aplicaciones se ha convertido en sinónimo de un programa de gestión de vulnerabilidades impulsado principalmente por herramientas. Esta visión es errónea. Como ya han descubierto muchos equipos y organizaciones, las herramientas suelen acabar creando más problemas que soluciones. Cualquier programa de seguridad de aplicaciones que se precie comienza por que las personas conozcan sus funciones y responsabilidades. A continuación, se proporciona al equipo procesos sin fricciones con los que trabajar. Las herramientas se incorporan para agilizar esos procesos y proporcionar barreras de protección adicionales.
Esto es precisamente lo que ofrece el Modelo de Madurez de Aseguramiento de Software (SAMM) de OWASP como solución de alto nivel. Esta formación interactiva, dividida en tres partes, tiene como objetivo proporcionar una exploración en profundidad del SAMM, mostrando a los participantes cómo aplicarlo en situaciones reales. A través de sesiones dirigidas por expertos y ejercicios prácticos, obtendrá información sobre cómo integrar la seguridad en cada fase del ciclo de vida del desarrollo de software.
Los participantes obtendrán de la formación:
- Un conocimiento exhaustivo de OWASP SAMM y su aplicación en organizaciones y equipos del mundo real.
- Experiencia práctica en la realización de evaluaciones SAMM, el establecimiento de objetivos de mejora y la priorización de dichas mejoras.
- Conocimientos sobre puntuación y evaluación comparativa para demostrar el progreso y alinear los esfuerzos con los objetivos de la organización.
- Una experiencia de aprendizaje atractiva a través de ejercicios prácticos.
Si trabaja en calidad, escribe código, dirige una unidad de negocio o gestiona el programa de seguridad de aplicaciones, esta formación le proporcionará los conocimientos y la confianza necesarios para abordar los problemas de seguridad de aplicaciones más complejos de la actualidad.


Charlas · jueves 20 de noviembre
- 10:00 - 10:40
Desafiando las fronteras del Pentesting - La era de la IA
Oradores: Axel LabrunaMatías Armándola
Resumen
La Inteligencia Artificial está revolucionando la ciberseguridad como nunca antes. En esta charla, descubrirás cómo el proyecto PentestGPT está redefiniendo el pentesting al automatizar análisis avanzados y detectar vulnerabilidades con precisión asombrosa. Conoce cómo la IA está transformando nuestras estrategias defensivas y marcando un nuevo estándar en la lucha contra las ciberamenazas. Deja que el Junior haga el Pentest y el Senior te dé más valor.
- 10:40 - 11:20
Your Security Dashboard is Lying to You: The Science of Metrics (English)
Oradores: Aram Hovsepyan
Resumen
A los equipos de seguridad les encantan las métricas. Bonitos dashboards llenos de estadísticas sobre vulnerabilidades, volumen de alertas, cumplimiento de los SLA en cuanto a tiempos de resolución, horas de formación registradas, etc. Sin embargo, ¿alguna de estas métricas contribuye realmente a que las organizaciones sean más seguras? La incómoda verdad es que la mayoría de las métricas de seguridad son cuestionables, al menos desde un punto de vista científico.
En esta charla, me centraré en la ciencia que hay detrás de las métricas de seguridad significativas. Presentaré un marco que ayuda a definir métricas basadas en objetivos específicos de la organización, en lugar de crear un propósito en torno a cualquier métrica que tengamos a mano. A partir de ahí, desglosaré cuáles son las cualidades clave de una buena métrica. Por último, presentaré brevemente los diferentes métodos de análisis de datos y las amenazas comunes a la validez cuando se pasa de los valores métricos a respaldar sus objetivos.
"Si no se puede medir, no se puede mejorar". Sin embargo, si su estrategia de seguridad se basa en métricas cuestionables, es posible que no esté mejorando lo que debe. Esta charla cuestionará las suposiciones del sector y proporcionará respaldo científico al hecho de que muchas métricas de seguridad ampliamente utilizadas en el sector podrían ser cifras vanidosas.
- 11:50 - 12:30
Amenazas y Contramedidas en SDLC para IA: OWASP Top 10 y Más Allá
Oradores: José Ángel Sevilla
Resumen
¿Estás desarrollando o usando inteligencia artificial en tus aplicaciones? Entonces necesitas más que un modelo inteligente: necesitas un modelo seguro.
En esta charla descubrirás cómo aplicar el ciclo de vida de desarrollo de software (SDLC) orientado a IA, integrando controles clave del OWASP Top 10, modelado de amenazas, y herramientas prácticas para prevenir ataques como envenenamiento de datos, evasión de modelos y fuga de información.
Exploraremos cómo asegurar cada fase del SDLC —desde la planificación hasta el mantenimiento— con un enfoque realista, ágil y alineado con las amenazas actuales.
Te llevarás ejemplos reales, frameworks efectivos, métricas de seguridad y una hoja de ruta para implementar defensas robustas en tus soluciones basadas en IA.
Una sesión imperdible para desarrolladores, arquitectos, analistas de seguridad y líderes técnicos que quieren construir confianza, cumplimiento y resiliencia en sus proyectos de IA.
- 12:30 - 13:10
Fast and Furious: Reto DevSecOps
Oradores: Matías Ferreira
Resumen
En esta charla exploraremos cómo incorporar prácticas de seguridad de manera nativa en un ciclo de vida DevOps, evolucionando hacia un proceso DevSecOps. Se observará cómo aplicar el enfoque shift-left para detectar vulnerabilidades desde el inicio, integrar herramientas de AppSec en un pipeline de CI/CD, y diseñar controles automáticos que no frenen el ritmo de entrega. También abordaremos la importancia de la colaboración entre desarrollo, operaciones y equipos de seguridad, enfocando los esfuerzos en visibilidad y velocidad. Al final, dispondrás de una hoja de ruta clara para empezar a asegurar tu software de forma continua.
- 14:10 - 14:50
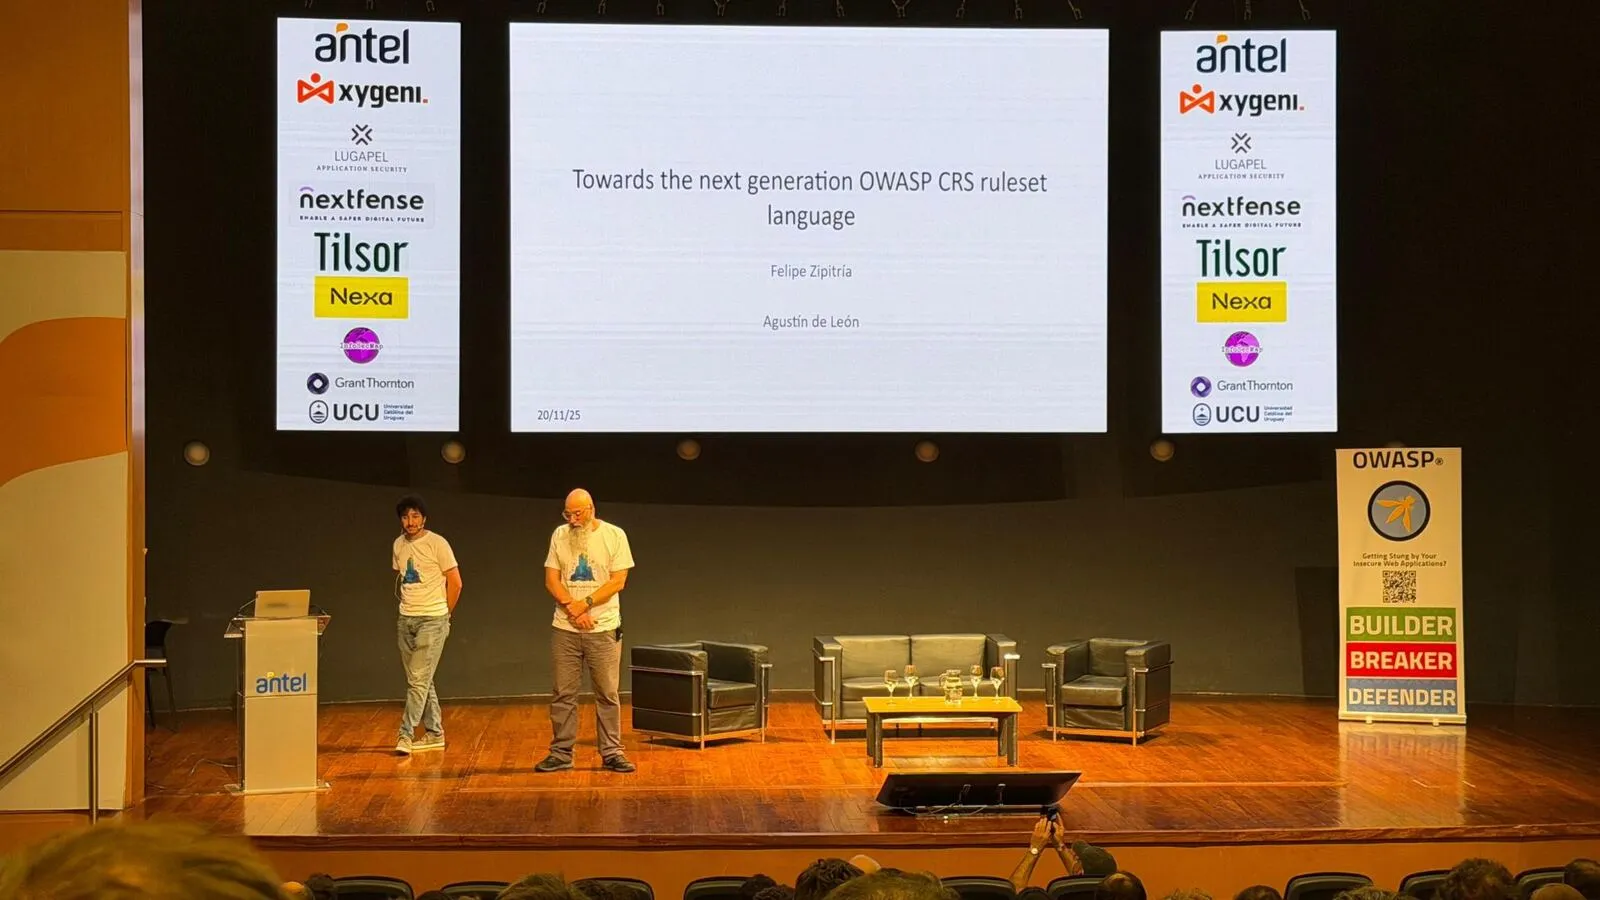
Towards the next generation OWASP CRS ruleset language
Oradores: Felipe ZipitríaAgustín De León
Resumen
El objetivo de OWASP CRS es definir reglas para la detección de ataques web que puedan ser utilizadas por motores de WAF para proteger las aplicaciones web. La implementación actual de las reglas del CRS depende de la sintaxis del lenguaje de reglas de ModSecurity (Seclang). Como consecuencia, las reglas no son portables a otras tecnologías de WAF sin un esfuerzo considerable. Además, incluyen las configuraciones especificas del motor de ModSecurity dentro de la definición de dichas reglas. Como resultado, cualquiera que intente usar el CRS debe estar lo suficientemente familiarizado con los conceptos de seguridad, las sutilezas necesarias para definir las reglas relativas a la sintaxis de Seclang y las configuraciones del motor ModSecurity.
Seclang fue creado para satisfacer limitaciones que surgieron cuando ModSecurity estaba restringido al motor Apache. Estas limitaciones ya no existen, pero el comportamiento y la sintaxis particular no han cambiado en más de quince o veinte años.
En esta presentación introducimos un nuevo lenguaje independiente de la tecnología WAF utilizada, abriendo OWASP CRS a nuevos ecosistemas y herramientas. Al mismo tiempo, buscamos reducir la curva de aprendizaje para los colaboradores y simplificar el proceso de definición de reglas, manteniendo la capacidad de traducir automáticamente las reglas en este nuevo lenguaje hacia y desde Seclang para lograr la máxima compatibilidad. Cubriremos los nuevos conceptos y definiciones del lenguaje, los desafíos encontrados y las soluciones propuestas.
- 14:50 - 15:30
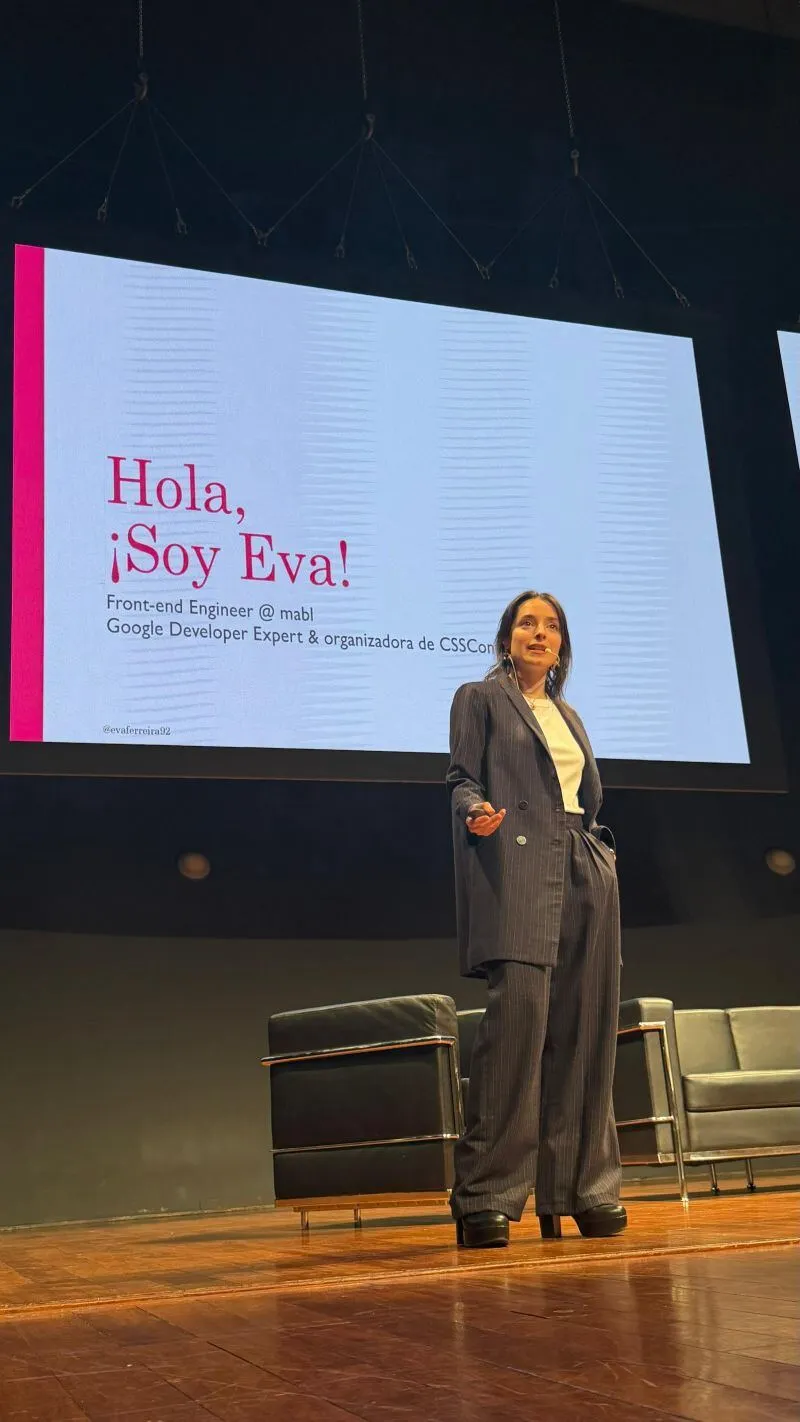
Cryptography for lovers 💘
Oradores: Eva Ferreira
Resumen
El papel de la criptografía en el mundo de la tecnología es innegable, pero... ¿cómo es posible que los métodos de cifrado que se remontan al año 1900 a. C. sean tan importantes en el siglo XXI? ¿Qué relación pueden tener un número aleatorio, la derrota de los nazis y los ordenadores cuánticos?
En esta charla, viajaremos al pasado, no solo para comprender el valor y el funcionamiento de la criptografía, sino también para descubrir cómo podemos enviar mensajes de amor secretos, cifrados, en un simple trozo de papel.
- 16:00 - 16:40
DevSecOps Real Life Challenges
Oradores: Mauro Flores
Resumen
La implementación de DevSecOps en organizaciones implica mucho mas que la incorporación de herramientas y tecnologías. Se trata de un cambio en la forma de concebir el proceso de construcción del software y que en sus primeras etapas genera desafíos importantes a nivel de procesos y el SDLC.
Basado en experiencias reales, esta presentación busca compartir los principales desafíos que surgen al incorporar un esquema de DevSecOps y plantear alternativas para abordarlos.
- 16:40 - 17:20
Pentesting like a Ransomware Gang
Oradores: Andrés Gómez
Resumen
Esta charla traza un paralelismo directo entre las tácticas empleadas en un trabajo de RedTeam y las metodologías documentadas en los manuales filtrados de Basterlord y Conti. Se analiza cómo técnicas utilizadas por ransomware gangs —como movimiento lateral, persistencia silenciosa, exfiltración encubierta y dominio total— pueden (y deben) formar parte de simulaciones profesionales si el objetivo es evaluar con realismo la postura de seguridad de una organización. No es una charla sobre herramientas: es una sobre operar como lo haría un adversario real.


Gracias
Sponsors
Silver

Almuerzo
Track
Comunidad

Sede de las charlas
Sede de los trainings
Galería
Fotos
16 fotos. Tocá una para verla en grande.